Sertifikasi Lead Auditor ISO 27001:2022 Sistem Manajemen Keamanan Informasi
Panduan lengkap sertifikasi Lead Auditor ISO/IEC 27001:2022 ISMS terakreditasi IRCA. Analisis 93 kontrol keamanan siber Annex A, mitigasi kebocoran data UU PDP, dan teknik audit sistem IT.
⚡Ringkasan Regulasi & Kepatuhan
Panduan ini membahas dasar hukum wajib, sanksi non-compliance, serta tahapan sertifikasi resmi Kemnaker RI & BNSP untuk memenangi tender LPSE/BUMN dan lolos audit SMK3 PP No. 50/2012.
> **Ringkasan Eksekutif & Jawaban Cepat:**
Lead Auditor ISO/IEC 27001:2022 (ISMS) adalah kualifikasi auditor profesional keamanan informasi tingkat global yang diakui IRCA/CQI. Standar versi terbaru 2022 merombak total kontrol keamanan menjadi 4 tema utama (Organizational, People, Physical, Technological) dengan total 93 kendali Annex A, termasuk kendali baru perlindungan data pribadi sesuai UU Perlindungan Data Pribadi (UU PDP No. 27/2022). Kursus resmi 5 hari (40 jam) membuka prospek karier prestisius di sektor perbankan, fintech, dan korporasi data center. Pendaftaran tersedia di Pelatihan Lead Auditor ISO 27001 ISMS.
Ancaman serangan siber, pemerasan data (ransomware), sabotase sistem industri (SCADA/ICS), dan kebocoran data nasabah telah menjadi risiko operasional nomor satu bagi dunia perbankan, telekomunikasi, layanan kesehatan, dan e-commerce di Indonesia. Di pusat ekonomi digital Jakarta maupun kawasan industri logistik modern di Tangerang, penegakan UU Perlindungan Data Pribadi (UU PDP) menuntut kepatuhan yang ketat terhadap standar internasional ISO/IEC 27001:2022.
Untuk mengaudit kepatuhan arsitektur keamanan informasi, korporasi memerlukan seorang Lead Auditor ISO 27001 berkualifikasi IRCA yang mampu menjembatani regulasi hukum kepatuhan dengan konfigurasi teknis keamanan jaringan siber.
---
Perubahan Fundamental ISO/IEC 27001:2022 vs Versi 2013
Revisi ISO/IEC 27001:2022 membawa restrukturisasi masif pada Lampiran A (Annex A Controls), merampingkan 114 kendali dalam 14 domain versi 2013 menjadi 93 kendali dalam 4 tema terintegrasi:
| 4 Tema Baru Annex A (Versi 2022) | Jumlah Kendali | Fokus Audit Lead Auditor |
|---|---|---|
| Organizational Controls (Klausul A.5) | 37 Kendali | Kebijakan keamanan informasi, klasifikasi informasi, segregasi tugas (segregation of duties), manajemen aset, dan keamanan rantai pasok vendor IT |
| People Controls (Klausul A.6) | 8 Kendali | Penyaringan latar belakang pegawai (screening), klausul kerahasiaan (NDA), pelatihan kesadaran keamanan siber (phishing awareness), dan pemutusan hubungan kerja |
| Physical Controls (Klausul A.7) | 14 Kendali | Perimeter keamanan fisik data center, kontrol akses pintu biometrik, pemantauan CCTV, pembersihan meja kerja (clean desk and clear screen policy) |
| Technological Controls (Klausul A.8) | 34 Kendali | Manajemen hak akses istimewa (privileged access), enkripsi data at-rest & in-transit, uji penetrasi (pentest), pengelolaan kerentanan teknis (vulnerability management) |
---
Butuh jadwal atau rekomendasi sertifikasi?
Dapatkan pilihan batch, persyaratan, dan estimasi biaya Lead Auditor ISO 27001 (ISMS) yang sesuai kebutuhan tim Anda.
Sebelas (11) Kendali Baru dalam ISO/IEC 27001:2022 yang Wajib Diaudit
Auditor keamanan siber wajib menguji kesiapan implementasi 11 kendali baru yang diperkenalkan pada versi 2022:
- 1Threat Intelligence (A.5.7): Pengumpulan dan analisis informasi intelijen ancaman siber eksternal untuk mengantisipasi taktik serangan musuh.
- 2Information Security for Cloud Services (A.5.23): Persyaratan keamanan spesifik untuk pengadaan, penggunaan, dan terminasi layanan cloud (AWS, Azure, GCP).
- 3ICT Readiness for Business Continuity (A.5.30): Kesiapan sistem cadangan IT, RPO (Recovery Point Objective), dan RTO (Recovery Time Objective) saat bencana.
- 4Physical Security Monitoring (A.7.4): Integrasi sistem alarm deteksi intrusi fisik dan CCTV pada area sensitif.
- 5Configuration Management (A.8.9): Standar hardening keamanan server, firewall, dan router untuk mencegah celah konfigurasi default pabrik.
- 6Information Deletion (A.8.10): Prosedur pemusnahan data aman (secure disk wiping/degaussing) sesuai standar DoD 5220.22-M dan UU PDP.
- 7Data Masking (A.8.11): Penyamaran data sensitif (pseudonimisasi / tokenisasi) pada lingkungan database pengujian perangkat lunak (UAT/staging).
- 8Data Leakage Prevention / DLP (A.8.12): Pemasangan agen DLP pada endpoint komputer untuk mencegah transfer data ilegal ke USB drive atau email pribadi.
- 9Monitoring Activities (A.8.16): Pemantauan log aktivitas jaringan menggunakan sistem SIEM (Security Information and Event Management) dan SOC 24/7.
- 10Web Filtering (A.8.23): Pembatasan akses karyawan ke situs web berbahaya atau berisiko tinggi.
- 11Secure Coding (A.8.28): Penerapan prinsip DevSecOps dan pedoman OWASP Top 10 dalam pengembangan perangkat lunak in-house.
---
Penyelarasan Audit ISO 27001 dengan UU Perlindungan Data Pribadi (UU PDP)
Di Indonesia, audit keamanan informasi memiliki keterkaitan hukum langsung dengan UU No. 27 Tahun 2022 tentang Perlindungan Data Pribadi: - Pengendali data pribadi wajib menunjuk Pejabat Pelindung Data Pribadi (Data Protection Officer - DPO). - Kewajiban notifikasi tertulis kepada otoritas PDP dan subjek data maksimal dalam waktu $3 imes 24$ jam sejak terjadinya insiden kegagalan perlindungan data pribadi. - Lead Auditor memeriksa apakah klausul A.5.34 (Privacy and protection of PII) telah mengintegrasikan pemetaan aliran data (Data Flow Mapping) dan Analisis Dampak Perlindungan Data (Data Protection Impact Assessment - DPIA).
---
Pertanyaan Sering Diajukan (FAQ)
1. Apakah ada persyaratan latar belakang IT untuk mengambil Lead Auditor ISO 27001? Meskipun pemahaman dasar tentang jaringan komputer, sistem operasi, dan cloud sangat membantu, kursus ini terbuka bagi manajer risiko, auditor internal finansial, konsultan kepatuhan (compliance officer), maupun praktisi K3 yang menangani keamanan fasilitas industri.
2. Berapa lama batas transisi sertifikat ISO 27001:2013 ke versi 2022? Periode transisi sertifikasi resmi berakhir pada Oktober 2025. Sejak awal 2024, seluruh audit sertifikasi awal dan audit resertifikasi wajib menggunakan versi ISO/IEC 27001:2022.
3. Di mana tempat pendaftaran resmi kursus Lead Auditor ISO 27001? Informasi jadwal kursus publik dan in-house corporate training berstandar CQI/IRCA dapat diakses melalui Pelatihan Lead Auditor ISO 27001 ISMS.
Metodologi Penyusunan Dokumen Statement of Applicability (SoA)
Dalam Klausul 6.1.3 huruf d, organisasi wajib menyusun dokumen Pernyataan Keberlakuan (Statement of Applicability - SoA). Lead Auditor memeriksa dokumen SoA sebagai acuan utama audit lapangan:
| Komponen Wajib Dokumen SoA | Kriteria Verifikasi Lead Auditor | Dampak Jika Terjadi Kelalaian Dokumen |
|---|---|---|
| Daftar Lengkap 93 Kontrol Annex A | Seluruh 93 kontrol tertulis lengkap tanpa ada kontrol yang dihilangkan secara sepihak | Auditor meneliti alasan pengecualian kontrol (justification for exclusion) |
| Status Penerapan (Included / Excluded) | Pernyataan jelas apakah kontrol diterapkan atau dikecualikan dalam lingkup ISMS | Jika kontrol kritis (seperti enkripsi atau backup) dikecualikan tanpa dasar logis, diterbitkan Major NC |
| Alasan Pengecualian (Justification) | Alasan teknis/bisnis yang sah mengapa kontrol tidak relevan (misal: perusahaan tidak melakukan koding in-house sehingga kontrol secure coding A.8.28 dikecualikan) | Justifikasi ditolak jika organisasi mempekerjakan programmer pihak ketiga namun menolak mengendalikan kode sumber |
| Dokumen Kebijakan Acuan | Rujukan ke SOP spesifik perusahaan yang mengimplementasikan masing-masing kontrol | Memudahkan auditor menelusuri implementasi SOP di departemen IT dan HRD |
Lead Auditor mengecek apakah dokumen SoA disahkan oleh direksi atau Chief Information Security Officer (CISO) dan direvisi minimal setahun sekali atau setiap terjadi insiden keamanan informasi besar.
Butuh Penyesuaian Sertifikasi K3 Perusahaan Anda?
Tim ahli K3 kami siap membantu audit dokumen, penyusunan P2K3, dan pengurusan SKP/SIO Kemnaker RI.
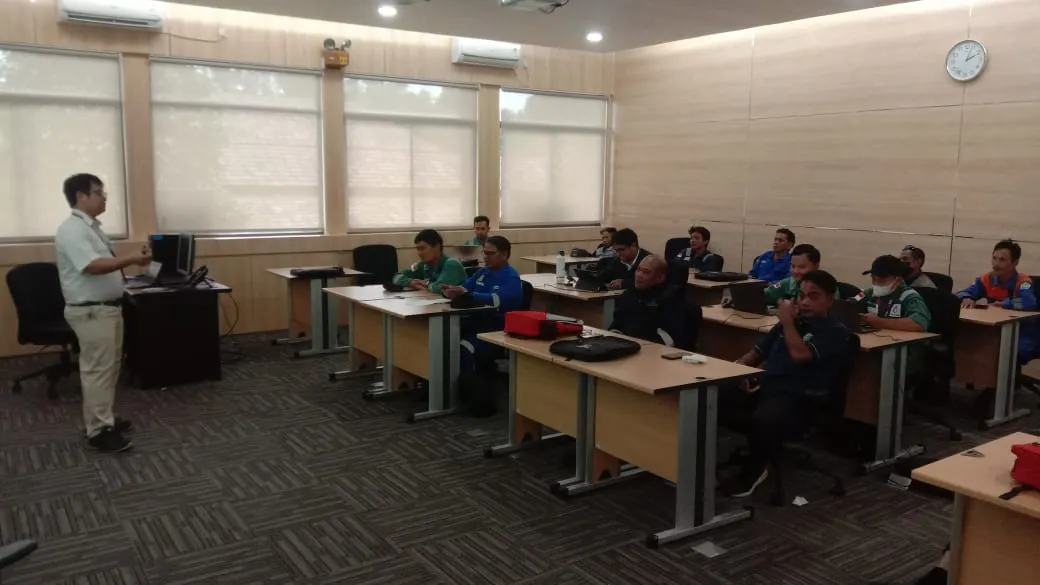
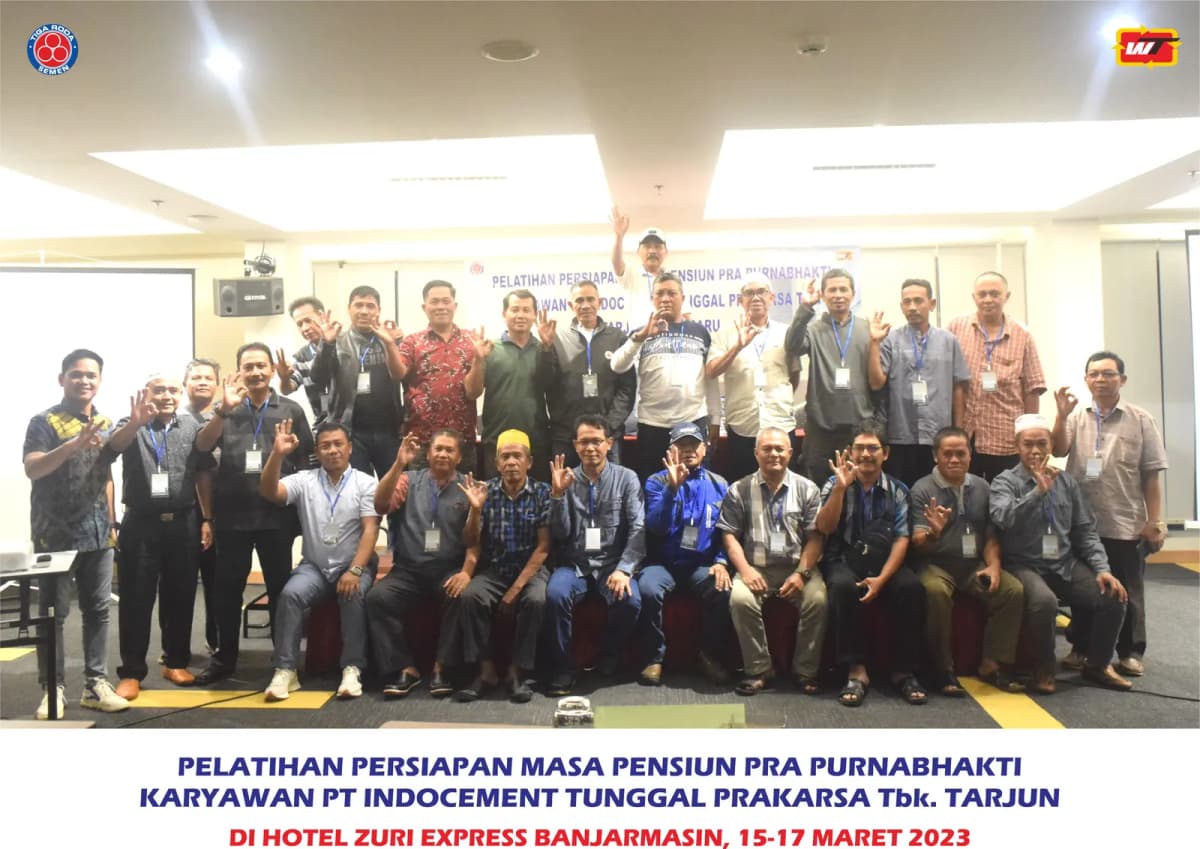
Dokumentasi Pelatihan & Sertifikasi Resmi
Artikel & Panduan K3 Lainnya
Lihat Semua Artikel →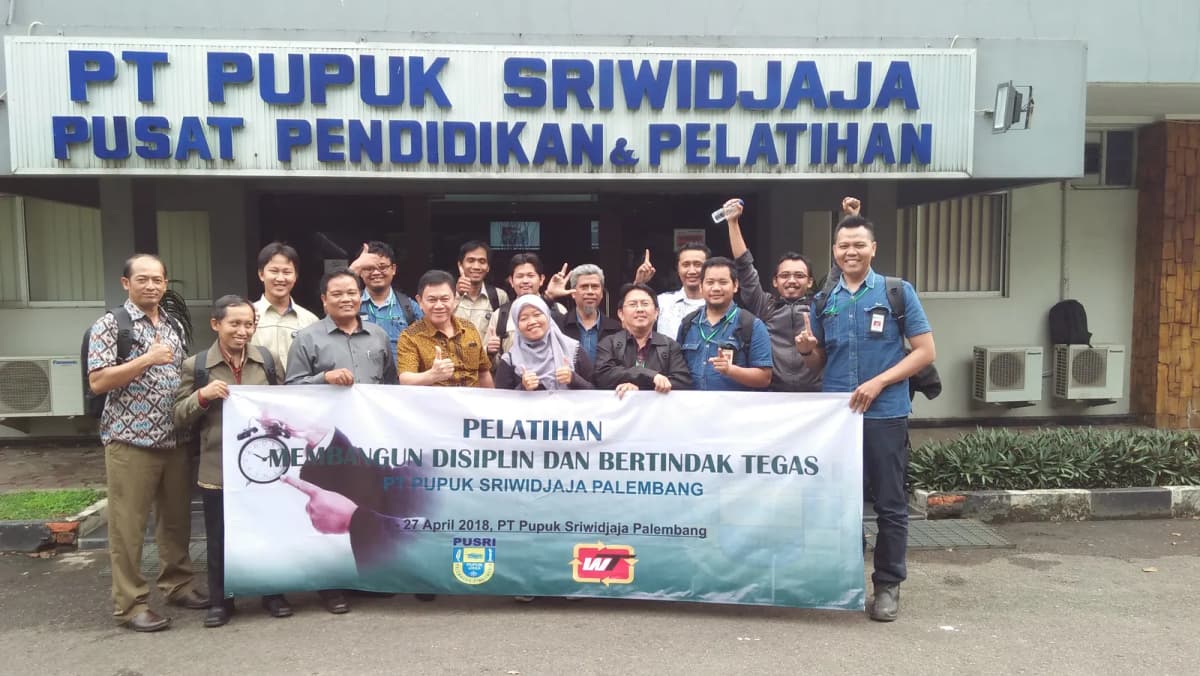
Ada Pertanyaan Seputar Regulasi & Sertifikasi K3?
Konsultasikan kebutuhan sertifikasi perusahaan Anda secara gratis langsung bersama tim konsultan ahli kami.
Konsultasi Gratis via WhatsApp