Sistem Manajemen (ISO) · ISO/IEC 27001:2022 & CQI-IRCA Certified Course
Lead Auditor ISO 27001:2022 Sistem Manajemen Keamanan Informasi (ISMS) CQI-IRCA
Ancaman kebocoran data (data breach), serangan ransomware, dan kewajiban kepatuhan Undang-Undang Perlindungan Data Pribadi (UU PDP No. 27/2022) menuntut setiap institusi keuangan, perbankan, fintech, e-commerce, dan perusahaan teknologi menerapkan ISO/IEC 27001:2022. Kursus Lead Auditor ISO 27001 terakreditasi resmi CQI-IRCA melatih Chief Information Security Officer (CISO), IT security manager, dan auditor independen dalam memimpin audit sistem keamanan informasi. Materi mencakup asesmen risiko CIA (Confidentiality, Integrity, Availability), audit 93 kontrol Annex A (Organisational, People, Physical, Technological Controls), manajemen insiden siber, serta audit kepatuhan UU PDP.
Penerbit Sertifikat
Kemnaker RI & BNSP
Durasi Pelatihan
5 hari kerja
Biaya Investasi
Rp 11.500.000
Tentang Program & Sertifikasi
Ancaman kebocoran data (data breach), serangan ransomware, dan kewajiban kepatuhan Undang-Undang Perlindungan Data Pribadi (UU PDP No. 27/2022) menuntut setiap institusi keuangan, perbankan, fintech, e-commerce, dan perusahaan teknologi menerapkan ISO/IEC 27001:2022. Kursus Lead Auditor ISO 27001 terakreditasi resmi CQI-IRCA melatih Chief Information Security Officer (CISO), IT security manager, dan auditor independen dalam memimpin audit sistem keamanan informasi. Materi mencakup asesmen risiko CIA (Confidentiality, Integrity, Availability), audit 93 kontrol Annex A (Organisational, People, Physical, Technological Controls), manajemen insiden siber, serta audit kepatuhan UU PDP.
Spesimen Fisik Sertifikat & Lisensi K3 (Kemnaker RI & BNSP)
KEMENTERIAN KETENAGAKERJAAN R.I.
REPUBLIK INDONESIA
SERTIFIKAT PEMBINAAN & SURAT KEPUTUSAN PENUNJUKAN (SKP)
Lead Auditor ISO 27001:2022 Sistem Manajemen Keamanan Informasi (ISMS) CQI-IRCA
Regulasi: ISO/IEC 27001:2022 & CQI-IRCA Certified Course
Siapa yang Wajib Mengikuti
- ▸Chief Information Security Officer (CISO), IT Security Manager, & Data Protection Officer (DPO)
- ▸IT Auditor, Risk & Governance Lead Sektor Perbankan, Fintech, & BUMN
- ▸Konsultan Cybersecurity & Calon Auditor Sertifikasi Sistem Keamanan Informasi
- ▸Auditor Internal IT yang ingin meningkatkan kredensial ke Lead Auditor Terdaftar IRCA
Materi & Kurikulum Pelatihan
Modul 1: Struktur ISO/IEC 27001:2022 & Kerangka ISMS
- ✓Klausul 4 s/d 10 ISO 27001:2022: Konteks Keamanan Informasi, Kepemimpinan, & Perencanaan
- ✓Prinsip CIA Triad: Kerahasiaan (Confidentiality), Keutuhan (Integrity), & Ketersediaan (Availability)
- ✓Integrasi Regulasi Kepatuhan UU No. 27/2022 (UU PDP) & Peraturan BSSN
Modul 2: Penilaian Risiko & Kontrol Keamanan Annex A 2022
- ✓Metodologi Penilaian Risiko Keamanan Informasi & Statement of Applicability (SoA)
- ✓4 Kategori 93 Kontrol Annex A: Organisational (37), People (8), Physical (14), & Technological (34)
- ✓Kontrol Baru 2022: Threat Intelligence, Information Deletion, Data Masking, & Secure Coding
Modul 3: Metodologi Audit Keamanan Informasi Berdasarkan ISO 19011
- ✓Penyusunan Rencana Audit IT, Sampling Bukti Log, Konfigurasi Firewall, & Access Control List
- ✓Audit Manajemen Insiden Siber & Rencana Keberlangsungan Bisnis (BCP / DRP)
- ✓Teknik Penulisan Temuan Audit Ketidaksesuaian (Major/Minor NCR) & Rekomendasi Mitigasi
Modul 4: Ujian Evaluasi Internasional CQI-IRCA
- ✓Continuous Assessment Penilaian Keterampilan dan Etika Auditor IT
- ✓Ujian Tertulis Komprehensif Resmi Berstandar CQI-IRCA
- ✓Registrasi di Direktori Profesional Auditor Keamanan Informasi Global IRCA
Persyaratan Peserta (Utusan Perusahaan & Fresh Graduate)
Peserta Utusan Perusahaan
Untuk pengurus/staf yang ditunjuk menjadi Ahli K3/Petugas K3 di perusahaan:
- ✓Surat Penunjukan / Tugas dari Direksi
- ✓Surat Keterangan Bekerja & BPJS TK
- ✓Output: Sertifikat + SKP & Lisensi K3
Peserta Umum / Fresh Graduate
Untuk lulusan baru atau individu yang mempersiapkan karier HSE:
- ✓Scan Ijazah D3/S1 Asli Berwarna
- ✓KTP & Pasfoto Background Merah
- ✓Output: Sertifikat Pembinaan Resmi (SKP diurus saat bekerja)
Persyaratan Pendidikan Minimal
Minimal D3/S1 Teknik Informatika, Ilmu Komputer, Sistem Informasi, Teknik Elektro, atau bidang terkait.
Dokumen Administrasi yang Wajib Disiapkan:
- ✓Fotokopi Ijazah D3/S1
- ✓Fotokopi KTP aktif
- ✓CV Pengalaman Kerja di Bidang IT / Keamanan Informasi
- ✓Pasfoto 3x4 latar merah (4 lembar)
Proses & Alur Sertifikasi
- 1
Pembekalan intensif 5 hari mencakup analisis klausul ISO/IEC 27001:2022 & kontrol Annex A terbaru.
- 2
Workshop risk assessment keamanan informasi (ISO 27005) & penyusunan Statement of Applicability (SoA).
- 3
Simulasi live audit, wawancara auditee IT, uji bukti log audit, & penulisan laporan temuan (NCR).
- 4
Ujian tertulis resmi berstandar internasional CQI-IRCA.
- 5
Penerbitan Sertifikat Resmi Lead Auditor ISO/IEC 27001:2022 Berlogo CQI & IRCA.
Dasar Hukum & Legalitas Compliance
Landasan Regulasi
Standar Internasional ISO/IEC 27001:2022, ISO/IEC 27002:2022, ISO 19011:2018, & UU No. 27 Tahun 2022 tentang Perlindungan Data Pribadi.
Butuh Pelatihan Lead Auditor ISO 27001 (ISMS) In-House di Perusahaan Anda?
Kami menyediakan layanan In-House Training eksklusif di lokasi pabrik/kantor Anda dengan jadwal fleksibel, kurikulum disesuaikan dengan profil risiko operasional, dan fasilitas invoice PPN 11% B2B resmi.
Panduan Sertifikasi Lead Auditor ISO/IEC 27001:2022 ISMS
Data adalah aset korporasi paling berharga di era digital. Memegang kredensial Lead Auditor ISO 27001 membuktikan keahlian mengaudit ketahanan sistem informasi perusahaan dari ancaman siber dan memastikan kepatuhan hukum perlindungan data.
Pertanyaan Umum (FAQ)
Apa perubahan utama pada ISO/IEC 27001:2022 dibanding versi 2013?+
Versi 2022 merestrukturisasi kontrol Annex A dari 114 kontrol dalam 14 klausul menjadi 93 kontrol dalam 4 kategori praktis, serta menambahkan kontrol keamanan siber modern seperti Threat Intelligence, Cloud Services Security, Data Masking, dan Monitoring Activities.
Apakah sertifikat Lead Auditor ISO 27001 ini diakui secara internasional?+
Ya, sertifikat resmi terdaftar CQI-IRCA diakui secara global di seluruh dunia dan merupakan standar tertinggi bagi auditor sistem keamanan informasi.
Panduan & Artikel Terkait
Semua Artikel →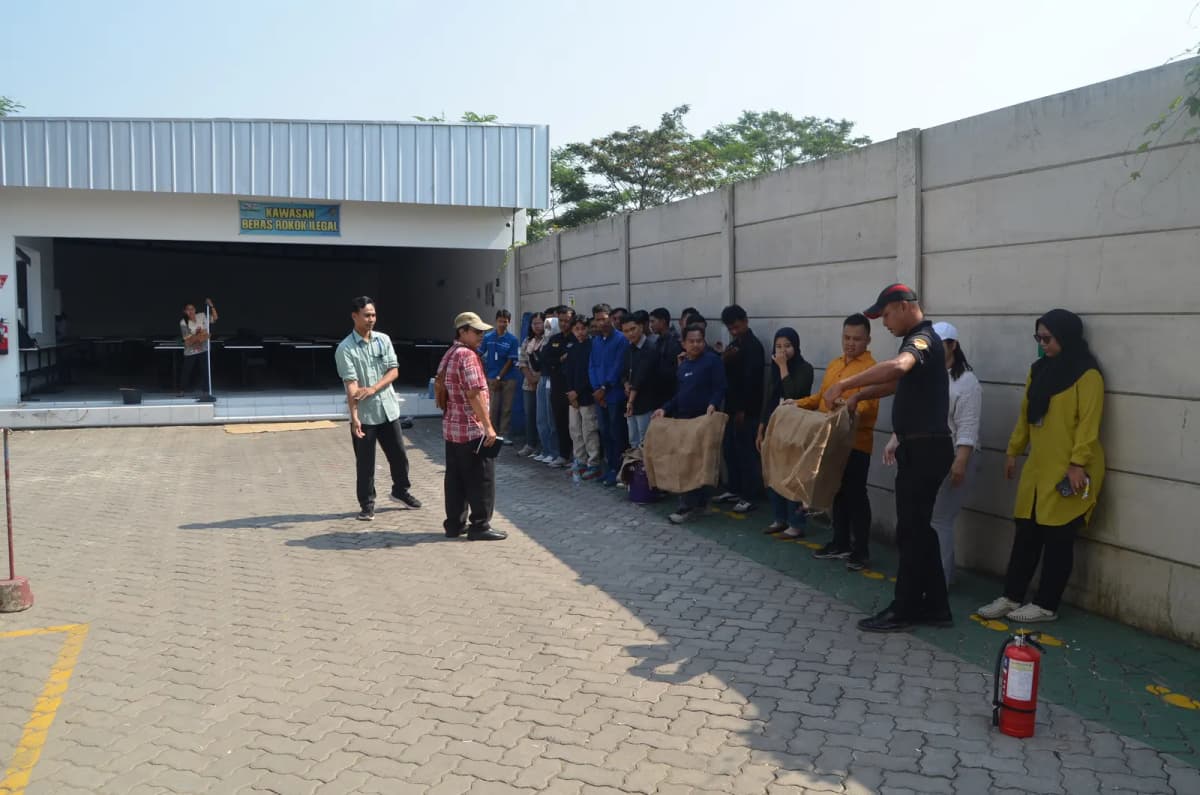
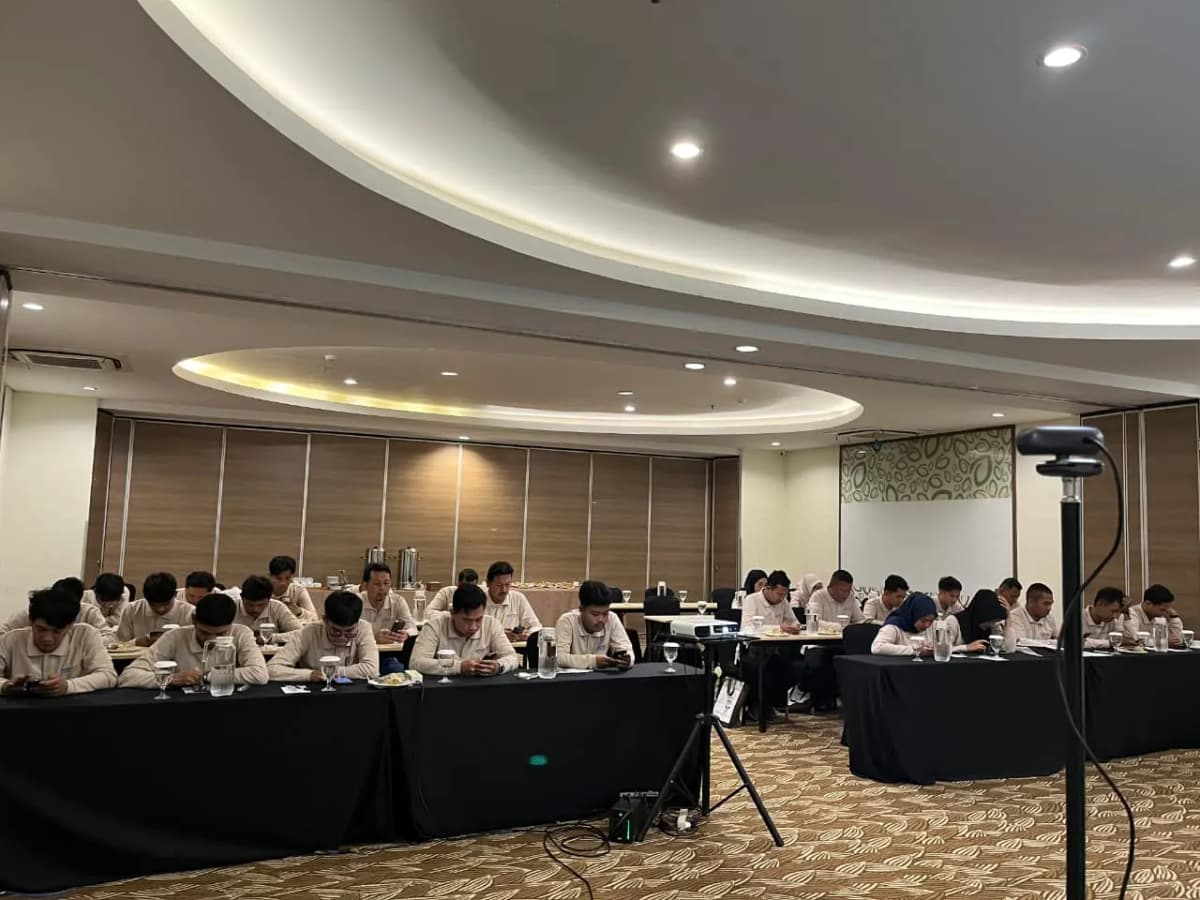
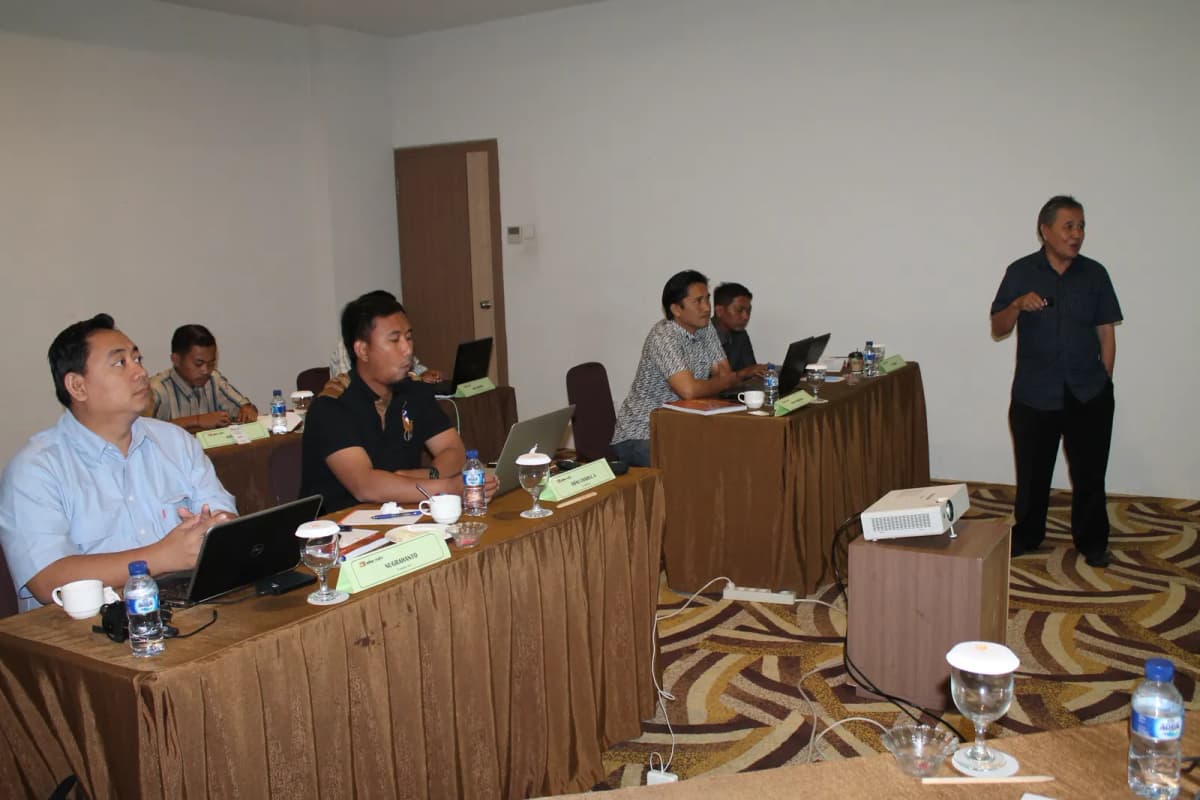
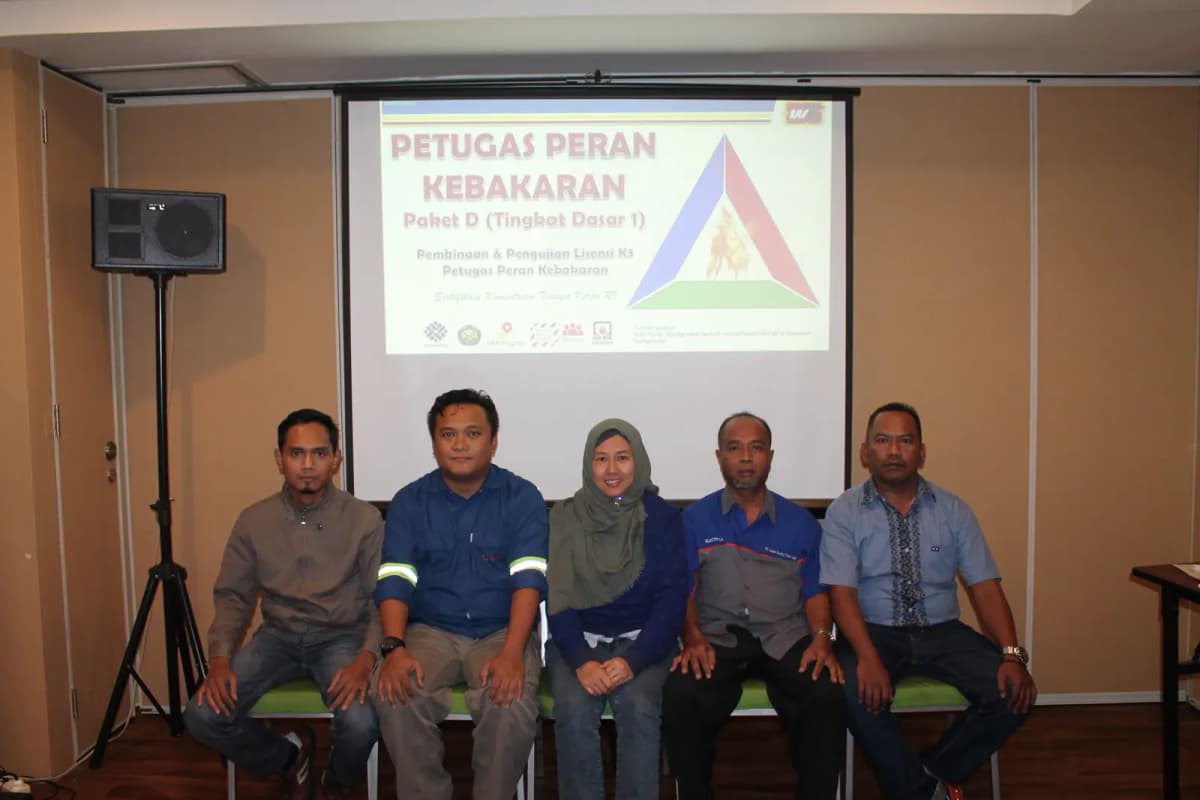
Dokumentasi Pelatihan Lead Auditor ISO 27001 (ISMS)
Layanan di 25 Kota Seluruh Indonesia
Pilih kota terdekat untuk informasi jadwal kelas tatap muka dan in-house training.
Pelatihan K3 Terkait untuk Bidang Sistem Manajemen (ISO)
Auditor Energi Industri & Bangunan Gedung (Kemen ESDM & BNSP)
Sertifikasi kompetensi profesi resmi BNSP & Kementerian ESDM bagi personil yang melakukan audit efisiensi energi kelistrikan, termal, dan utilitas di industri manufaktur dan gedung komersial.
Lead Auditor ISO 22000:2018 Sistem Manajemen Keamanan Pangan (FSMS) CQI-IRCA
Sertifikasi auditor Sistem Manajemen Keamanan Pangan (Food Safety Management System) berstandar internasional CQI-IRCA berbasis HACCP & Prerequisite Programmes (PRPs).
ISO 45001 Awareness (SMK3 Internasional) Regular
Pelatihan ISO 45001 Awareness selama 2 hari untuk memahami Sistem Manajemen K3, klausul ISO 45001, partisipasi pekerja, identifikasi bahaya, pengendalian risiko, evaluasi kinerja, dan perbaikan berkelanjutan.
Lead Auditor ISO 9001:2015 Sistem Manajemen Mutu (CQI-IRCA Certified)
Sertifikasi auditor Sistem Manajemen Mutu (QMS) berstandar internasional CQI & IRCA untuk memimpin audit sertifikasi pihak ketiga.
⚡ Ingin mendaftarkan personil untuk sertifikasi K3 bidang berbeda bulan ini?
Jelajahi seluruh katalog 41 pilihan kursus & pelatihan K3 resmi pemerintah atau periksa kalender jadwal pelatihan K3 2026 terupdate untuk pendaftaran batch online maupun tatap muka hotel 25 kota.